Kyberturvallisuuskeskus on saanut useita ilmoituksia majoituspalveluiden nimissä lähetetyistä huijausviesteistä. Viestit ovat sisältäneet oikeita majoitusten varaustietoja, mikä voi tehdä huijausten tunnistamisesta hankalaa. Varaustiedot ovat voineet vuotaa esimerkiksi jonkin majoituspalvelun tai varausjärjestelmän kautta.
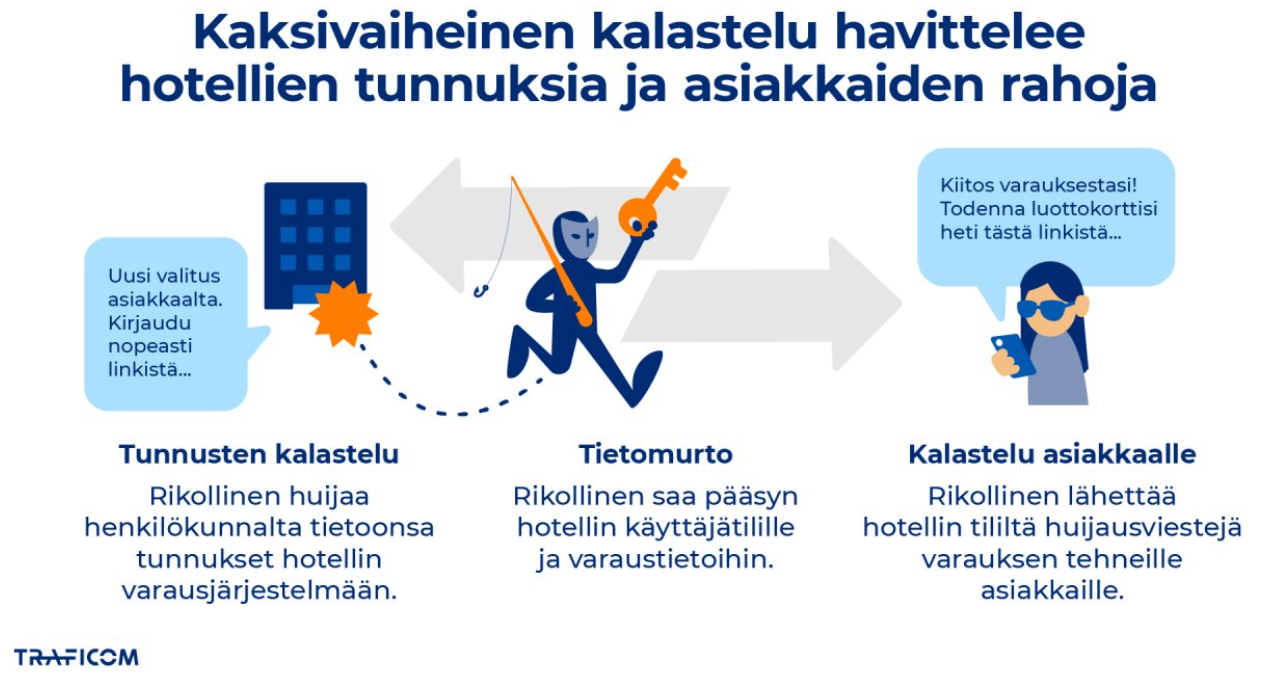
Kyberturvallisuuskeskus varoittaa niin sanotusta kaksivaiheisesta kalastelusta, jossa rikollinen ensin huijaa majoituspalvelun henkilökunnalta tietoonsa tunnukset sen varausjärjestelmään ja sen jälkeen lähettää huijausviestejä varauksen tehneille asiakkaille.
Kyberturvallisuuskeskus kehottaa viestin vastaanottajaa suhtautumaan varauksella yllättäviin maksupyyntöihin ja linkkeihin, vaikka viestissä olisi oikeita tietoja omasta varauksesta.
Epäilyttävän viestin aitous on hyvä varmistaa ottamalla yhteyttä majoituspalveluun sen virallisten yhteystietojen kautta. Viestissä olevia linkkejä ei pidä avata eikä maksutietoja syöttää ennen kuin viestin luotettavuus on varmistettu.